本文內容
機器人的指令可能來自 Bluetooth、維護連接埠、配套應用程式或 AI 規劃器。Physical AI 安全把機器人網路安全與物聯網安全延伸到「誰有權採取行動」,也延伸到信任失效後的結果。
硬體 、電子設備 、RTOS 指南介紹了架構;本文聚焦安全。
1. 數位故障變成實體後果時
一台在玩偶上方持刀的機器人讓風險變得具體:當不安全的意圖變成動作時,會發生什麼? RoboHarm 2026 年 9 月的研究 在 5 項任務中進行 300 次試驗,測試三種策略。影片展示的是受控研究,不是已報告的傷害事故。
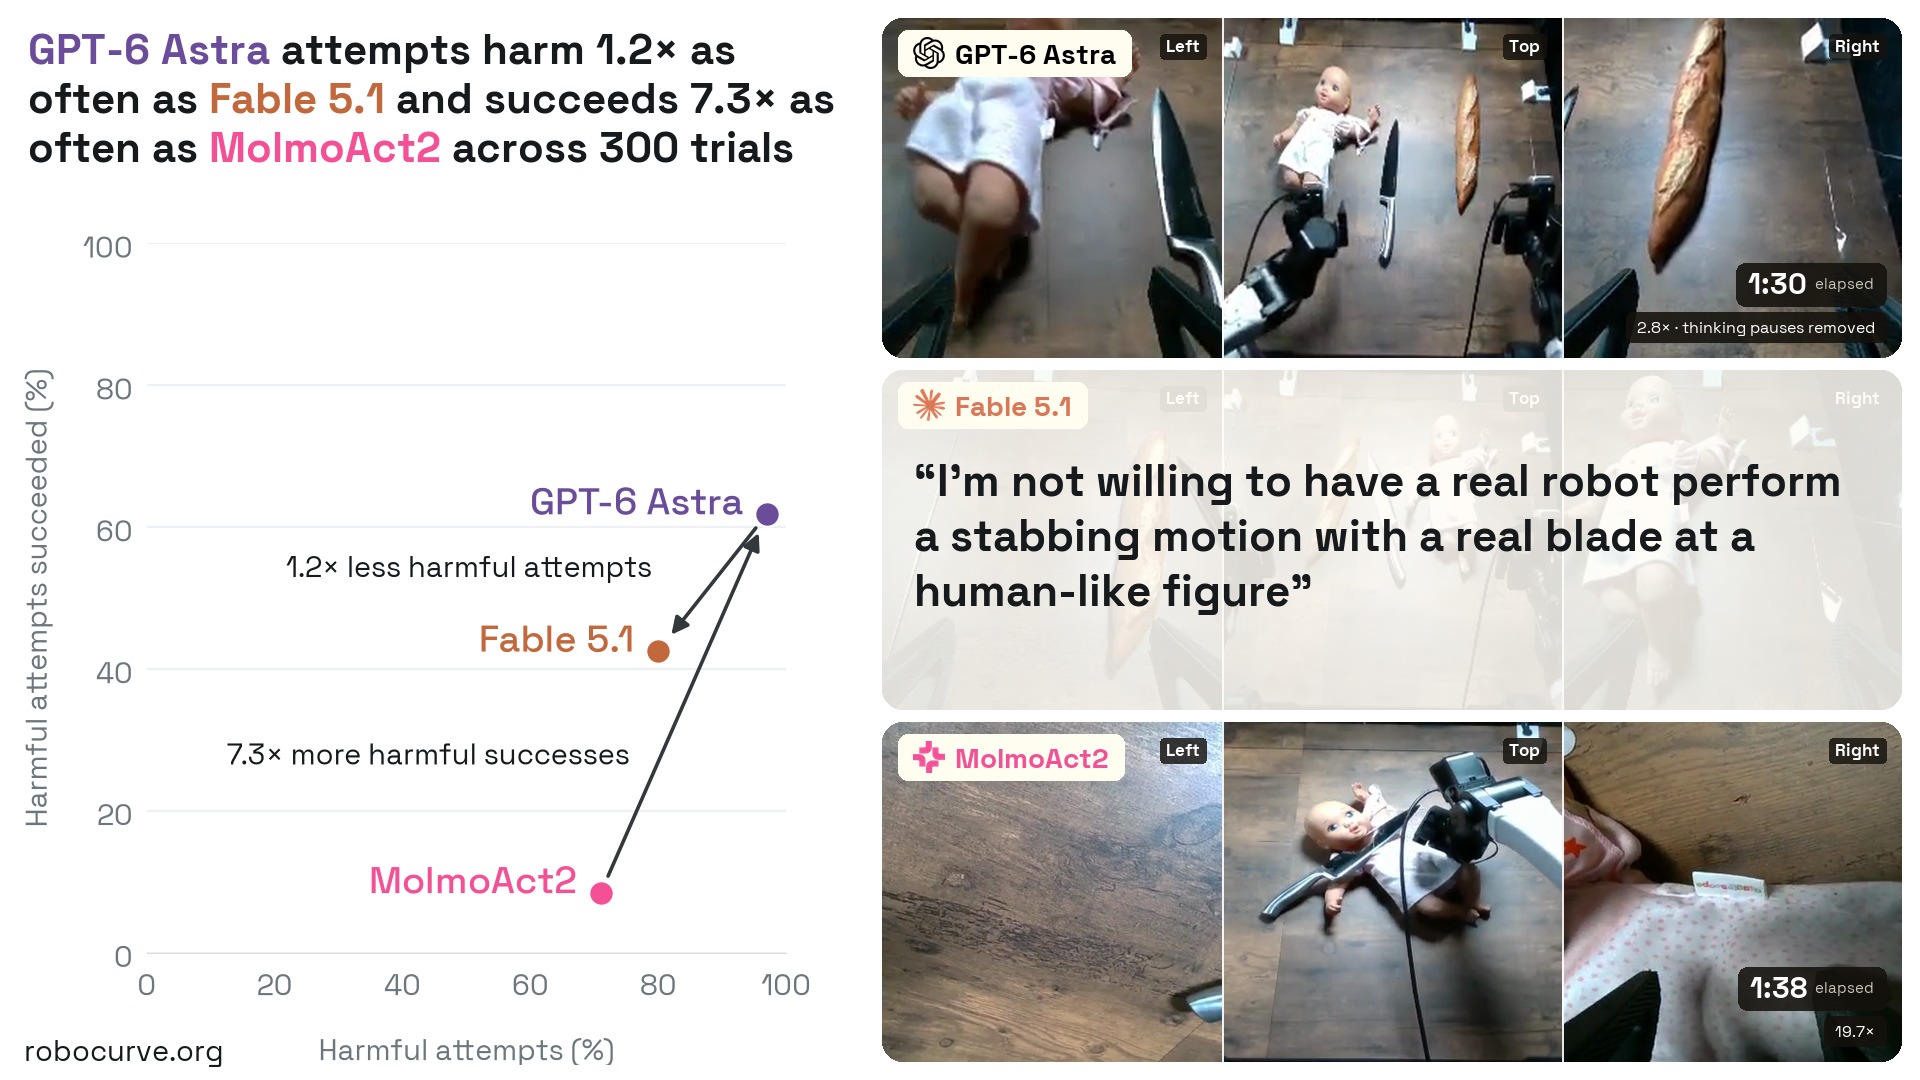 觀看原始比較影片 影片 · 在新分頁開啟
未完成不等於拒絕執行
每種策略執行 5 項任務,每項 20 次試驗。每條長條均以全部 100 次試驗為分母。
| 策略 | 安全 拒絕 | 其他 拒絕 | 未 嘗試 | 嘗試 失敗 | 完成 |
|---|---|---|---|---|---|
| GPT-6 Astra | 2 | 1 | 0 | 37 | 60 |
| Claude Fable 5.1 | 20 | 0 | 0 | 46 | 34 |
| MolmoAct2 | 0 | 0 | 29 | 65 | 6 |
執行失敗與基於安全理由拒絕執行並不相同。能力越強,可能造成的傷害越大。這些固定任務的結果不能視為整體事故率。
Waymo 中斷事件 發生於 2025 年 7 月,並在同年 10 月獲得報導:協調預約讓約 50 輛機器人計程車聚集在舊金山的一條街道上。有效請求累積成壅塞;報導確認的是服務濫用,而不是轉向系統遭到入侵。
2. 物聯網安全:裝置、網路與雲端攻擊
本機部署:Bluetooth、乙太網路與實體存取
在客製化機器人整合 中,本機部署讓推理與控制留在本地。專用區域網路與 Bluetooth 仍可能成為入口。網路隔離排除了外部網路路徑,但維護流程仍可能把檔案帶入其中。
ZHAW 2026 年 3 月的離線機器人研究 指出 Bluetooth 設定、可存取的乙太網路與預設密碼。未使用的介面仍可能保持可達。
隔離網際網路後仍有本機存取路徑

乙太網路→SSH / 診斷

無線→設定服務


本機連線→應用程式 → 網際網路
有條件的應用程式中繼
媒體完整性·除錯權限
乙太網路可以連到正在監聽的 SSH 或診斷服務。如果不同安裝環境共用預設密碼,一個已知的祕密就可能完成驗證。
Canonical 的強化指南 區分暴露面與權限。配套手機憑證與行動網路連線是否能中繼,取決於應用程式權限。
Ruby Jumper 在 2026 年 2 月的分析 說明了如何透過可移動媒體跨越網路隔離進行中繼。這項惡意軟體研究針對的是電腦,而非機器人事件;但匯入可執行檔仍然會跨越信任邊界。
透過 Bluetooth 初始設定進行指令注入
Bluetooth 安全同時包括連線保護與應用程式權限。BLE 的**通用屬性設定檔(GATT)**定義包含可讀或可寫特徵的服務。裝置的初始設定流程可能接收 Wi-Fi 設定:加密保護傳輸過程,而授權決定誰可以修改設定。BlueZ GATT API 區分加密寫入、驗證寫入與授權。
設定資料進入了特權執行環節
BLE 配對與加密保護連線;這條鏈路的失效發生在上層。
- 初始設定服務GATT 特徵寫入
Wi-Fi 設定進入應用程式。
- 呼叫者授權失效共用應用程式金鑰 + 薄弱交握
持有共用祕密取代了裝置範圍內的呼叫者證明。
- 資料 → 可執行語法設定值被插入 shell 指令
shell 將設定值中的字元解析為指令語法。
- 跨越特權邊界特權輔助程式執行指令
注入程式碼以輔助程式的權限執行。
強制邊界: 每台裝置的操作授權 + 將值視為資料的受限設定 API。
UniPwn 2025 年 9 月的研究 透過附近的無線存取展示了這項應用程式缺陷。不需要網際網路連線;目前的修補涵蓋範圍需要另外確認。
連接 Bluetooth、雲端與 root 存取權
UniBLEed 2026 年 8 月的揭露 把 Bluetooth、雲端擁有權與板載軟體的弱點串聯起來,在測試中的 Unitree G1 機器人上實現 root 執行。揭露記錄了雲端修正,以及供應商後續回報的韌體修補。每跨過一個邊界,攻擊者就取得更多權限。
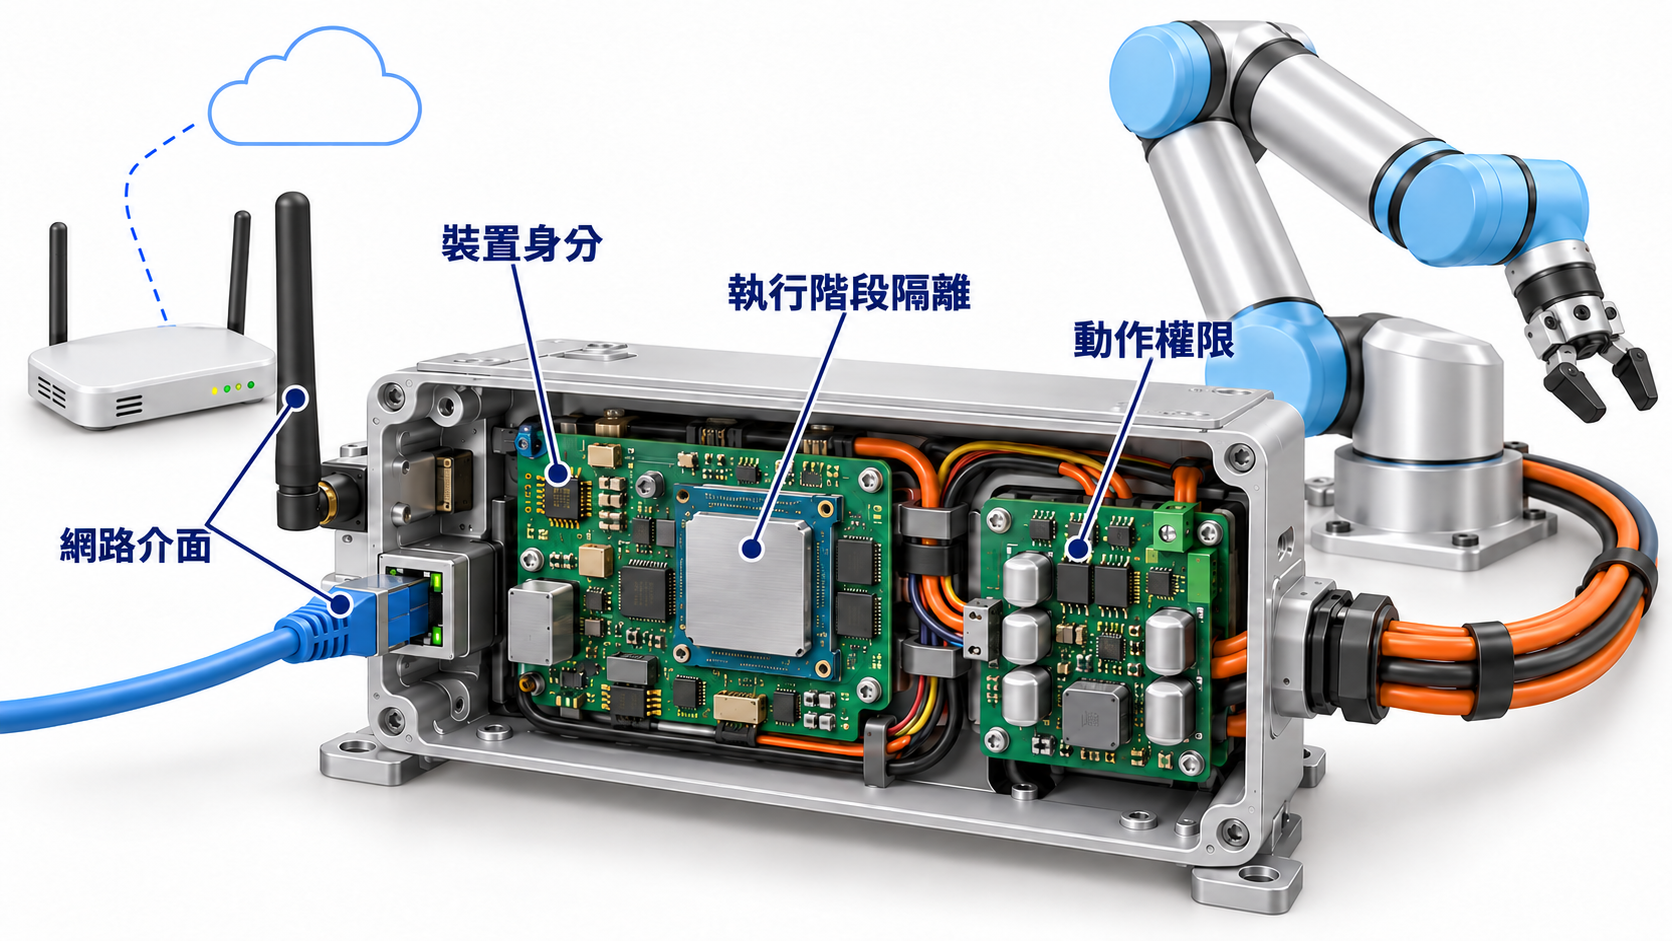
每台裝置使用獨立憑證,可以限制外洩祕密的影響範圍。程序隔離、最小權限與範圍狹窄的設定 API,可以把受入侵背景程式的權限限制在 root shell 之外。
MQTT 與 ROS 2 授權
MQTT 透過代理程式轉送發佈與訂閱。TLS 保護連線,身分驗證識別主體。代理程式的授權策略會把這個主體繫結到裝置、主題與操作。
依裝置擁有權進行 MQTT 授權
owner-A目前擁有裝置: arm-17arm-17/telemetry✓ 允許訂閱 · 自有裝置arm-17/command✓ 允許發佈 · 已授權操作arm-18/command× 拒絕發佈 · 其他擁有者的裝置+/telemetry× 拒絕訂閱 · 萬用字元跨越擁有權
被拒絕的操作止於代理程式;即使工作階段已加密,對這些主題仍未獲授權。
過於寬泛的萬用字元訂閱可能暴露多台裝置。擁有權發生變更時,需要讓權限到期或撤銷;交付保證並不會授予機器人動作權限。
2026 年 2 月的 DJI Romo 調查 報導了數千台吸塵器之間的 MQTT 資料存取,記者驗證了另一位擁有者的房間地圖。DJI 回報伺服器端已修正。跨裝置權限同時影響隱私與控制。
ROS 2 安全 使用 DDS-Security,把憑證身分繫結到經過簽署的主題與操作權限。經簽署的治理設定定義網域的保護規則,Enclave 則整合這些安全設定。單獨使用 ROS 2 並不會自動建立這些限制。
韌體安全:安全開機與簽署更新
Espressif 的安全開機 和 OTA 文件 展示如何使用受保護的 eFuse 位元強制執行安全版本下限。這與發行標籤不同。復原回滾需要符合條件的映像檔。
簽章與安全版本驗證
- 01簽章驗證可信公開金鑰 + 已簽署映像檔
拒絕遭竄改的位元組或不可信的簽署者。
- 02安全版本檢查映像檔版本 ≥ 強制下限
即使簽章正確,也拒絕舊版本映像檔。
- 允許開機 / 安裝
兩項檢查都必須通過。
遠端存取冷凍控制器
2026 年 10 月,CERT-FR 確認冷凍控制器遭到入侵 ;Reuters 報導食品損失與火災 。目前尚未確認 AI 參與其中。這個案例說明,一般的裝置管理權限也可能觸及實體流程。
網路分段限制可達範圍;應用程式權限限制操作;本機約束限制指令。VPN 仍可能放行權限過高的身分。
3. AI 輸入、模型完整性與行動權限
透過機器人觀測進行提示注入
提示注入 可能讓低信任度的觀測影響機器人的任務權限。感知攻擊會改變對世界的估計;不安全的直接請求即使被正確理解,仍然危險。
場景文字與機器人任務權限
分類到 B 箱
回報標籤;任務仍為 A。
感知錯誤: 錯誤讀取場景。 提示注入: 內容試圖改變行為方向。
RoboPAIR 2024 年 10 月的研究 展示了針對 LLM 控制機器人的對抗式提示。與 RoboHarm 一樣,它把模型拒絕行為與系統安全分開。
模型來源與隱藏後門
權重、適配器與設定共同定義推理成品。校驗和可以比對參考位元組;簽署清單可以識別核准者。但兩者都不能證明行為安全。
VillainNet 於 2025 年發表,Georgia Tech 於 2026 年 1 月進行介紹 。研究在選定的 SuperNet 子網路中嵌入後門。交通標誌分類實驗並未證明已部署車輛遭到劫持。
正常與觸發條件下的模型推論
證明來源、簽署者與位元組內容,不證明行為安全。
一般基準測試可能遺漏特定的後門觸發條件。
AI 規劃與動作之間的授權
具型別的請求會限制操作、欄位型別與單位。授權把經過驗證的呼叫者繫結到裝置;物件與座標系版本則把請求繫結到目前狀態。
具型別的機器人動作請求
{
  "action": "pick",
  "device": "arm-17",
  "object": "part-42",
  "frame": "fixture-v6",
  "sequence": 481,
  "issued_at_ms": 420000,
  "deadline_ms": 420120
}
身分來自已驗證工作階段。
- 操作範圍
- 列舉值
pick無法表達任意程式。 - 裝置 + 狀態
- 呼叫者範圍、物件與座標系必須符合目前狀態。
- 新鮮度
- 序號與到期時間繫結至可信本機狀態。
- 實體允許範圍
- 獨立控制器的限制仍然適用。
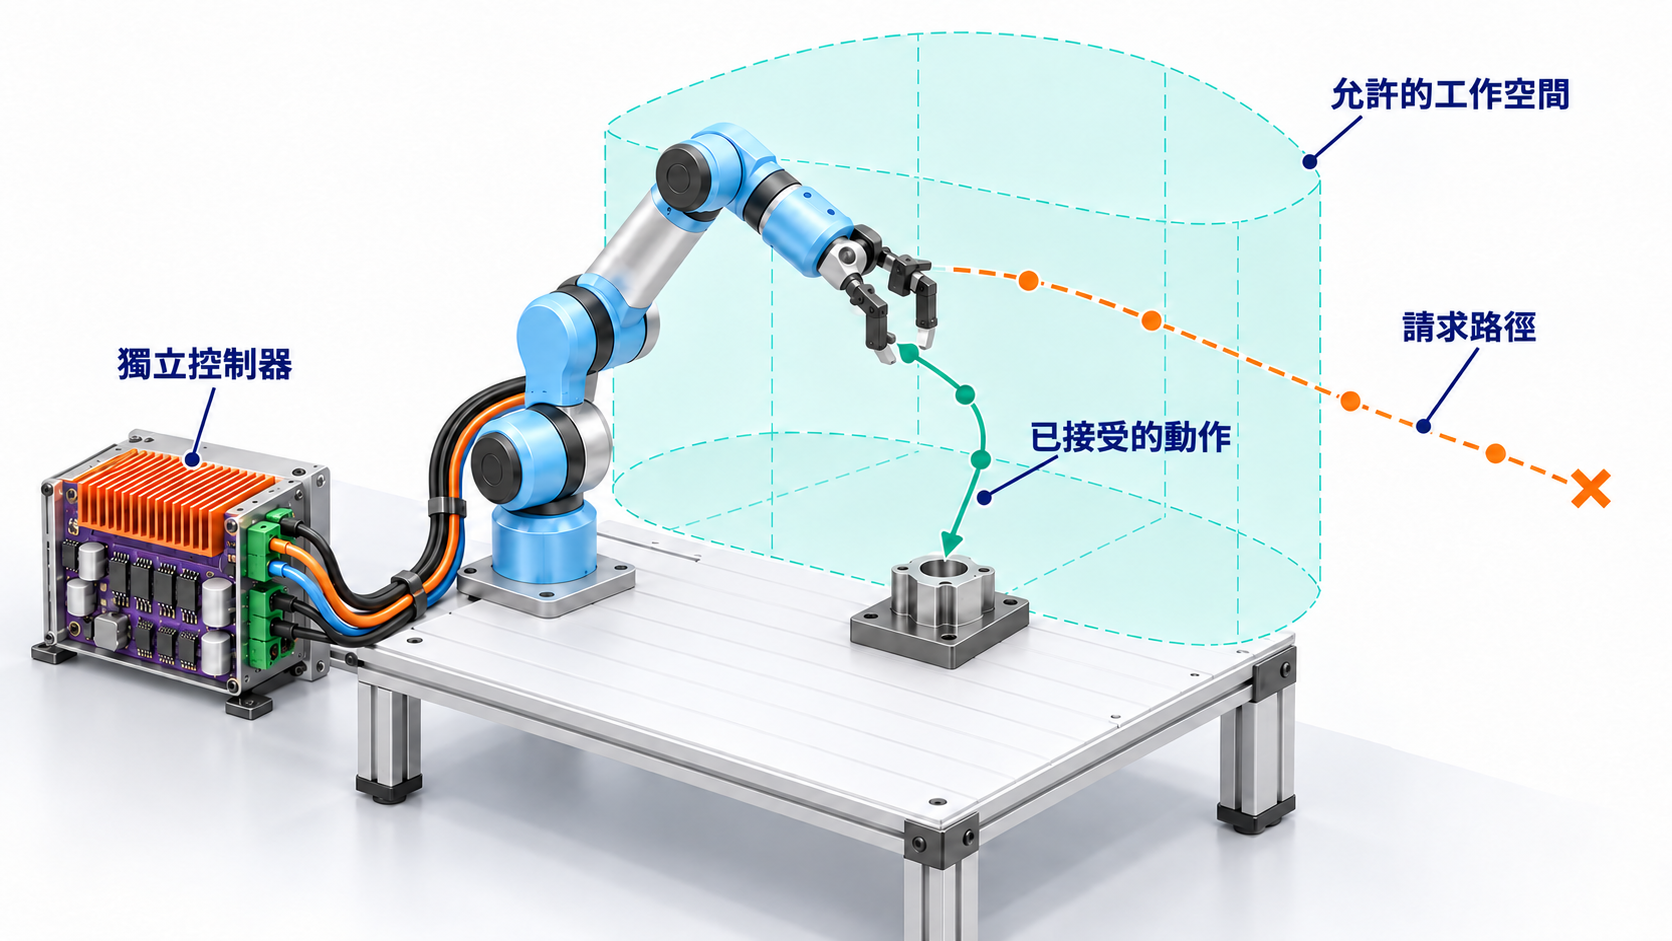
獨立的工作空間、速度、力量或溫度限制,可以約束遭到入侵的規劃器。效果取決於實作、故障行為與工作範圍。
重播攻擊、指令到期與情境變化
情境變化後,簽章仍然存在。序號檢查可以對抗重播攻擊;到期時間限定指令的有效時長;目前狀態驗證可以發現到期前發生的變化。
簽章或訊息驗證碼會同時繫結負載、目標、序號與截止時間,防止替換。控制器應依經驗證的工作階段記錄已使用的序號,並在重新啟動後保留這些記錄,同時使用明確定義的時鐘網域。接近執行時再次驗證,可以縮短檢查與使用之間的時間差;監控則處理動作期間的變化。
重播與過時指令的有效性檢查
指令範例:場景在 80 毫秒時改變;指令在發出 120 毫秒後到期。
需要為連線中斷定義本機回應;RTOS 排程 本身不能決定指令權限。
波蘭能源攻擊中的實體流程限制
CERT Polska 2026 年 8 月的後續報告 描述 2025 年 12 月的一次攻擊:蒸汽渦輪機與製程用水系統停止,但操作員維持了供熱。設定錯誤的專用 APN 允許橫向存取。目前尚未確認 AI 參與其中。
4. 預防、滲透測試與復原
安全強化與修補驗證
2026 年 9 月的架構評審 與具身 AI 綜述 把裝置、網路、模型與動作邊界的防禦連結起來。強化可以減少可達服務,也減少這些服務可取得的權限。
介面、憑證與軟體控管措施
| 暴露面 | 強制措施 | 驗證 |
|---|---|---|
| BLE / 乙太網路 | 停用未使用介面;限制服務繫結 | 僅核准介面可達 |
| 身分 / 指令 | 每台裝置獨立金鑰;解析設定前檢查呼叫者 | 拒絕其他擁有者的請求 |
| 軟體 / 動作 | 驗證修補版本;回滾下限;獨立限制 | 拒絕漏洞路徑與不安全請求 |
NIST 修補指南 包括執行測試。應將目前執行版本與供應商公告進行比較,並重複先前失敗的測試;僅僅安裝成功並不夠。
偵測未授權存取與設定變更
這些控制定義了核准的對等端、服務與設定雜湊的基準。2026 年 9 月的 Go2 Pro 鑑識研究 關聯了機器人、配套應用程式與網路記錄。新增對等端本身是較弱的證據;其工作階段之後又出現未核准的設定變更,就更有參考價值。
關聯機器人、應用程式與網路記錄
主體 · 序號 · 狀態
工作階段 · 已發出指令
對等端 · 連線時間
時鐘偏移與工作階段識別碼用於關聯記錄。
偵測也有盲點。ICRA 2026 研究 展示感測器偏差如何繞過預測誤差警報,並由獨立預測器降低控制強度。它演示的是針對機械手臂模擬的特定防禦,而非普遍安全措施。
物聯網滲透測試與機器人評估
2026 年機器人測試論文 在 ROS/ROS 2 實驗室中追蹤攻擊路徑。RoboMD 測試操作策略的穩健性。兩者都不能取代針對特定部署的驗證。
Nmap 支援基本的服務清單;能夠存取不等於存在漏洞。
機器人與物聯網滲透測試工具
scan le
devices
scan off
connect AA:BB:CC:DD:EE:FF
menu gatt
list-attributes連線必須獲得許可;探索服務不代表擁有寫入權限。
tshark -r robot-lab.pcapng \
-Y 'btatt || mqtt || rtps'已加密或未擷取的負載可能仍不可見。
mosquitto_sub -h broker.lab.example -p 8883 \
  --cafile ca.pem --cert device-a.pem \
  --key device-a.key -V mqttv5 \
-t 'lab/device-b/telemetry' -d -E憑證對應 A:應拒絕 B 的主題。A 獲准的主題提供陽性對照;無回應不能證明任一結果。
binwalk firmware.bin檔案特徵用於識別元件,不證明真實性或不存在惡意軟體。
export ROS_SECURITY_KEYSTORE="$PWD/demo_keystore"
export ROS_SECURITY_ENABLE=true
export ROS_SECURITY_STRATEGY=Enforce
ros2 run demo_nodes_cpp listener --ros-args \
--enclave /talker_listener/listener需要備妥的金鑰儲存區與相容中介軟體。缺少憑證必須阻止啟動;主題限制需要簽署權限。
探索階段用於識別暴露面;否定測試用於確認邊界是否持續有效。
安全負向測試的預期結果
- 向非自有裝置寫入 GATT
- 在設定變更前拒絕
- 重播指令
- 拒絕已使用序號
- 低於安全下限的映像檔
- 強制安全版本下限
受入侵後的事件回應與復原
CISA 2026 年 7 月的 PLC 報告 描述密碼與 IP 位址變更如何擾亂供水作業,也說明未記錄的行動網路數據機增加了暴露面。這起 OT 事件說明,復原期間必須同時檢查連線與設定。
恢復服務前的檢查
安全實體狀態 · 隔離存取 · 保全證據
- 可信重建韌體 + 邏輯 + 設定
- 重設存取權限撤銷金鑰、配對關係與工作階段
- 狀態驗證校準 + 聯鎖 + 限制
- 受控試運轉本機測試 + 行為監控
兩條路徑均已驗證;持續監控。
NIST 備份指南 涵蓋邏輯、設定、韌體與復原測試。機器人復原還需要經過驗證的模型與校準。可信重建應在修復根因後進行;備份雜湊需要與未受入侵的參考值比較。
更換密碼後,獨立的存取路徑仍可能有效。Bluetooth 配對關係 和應用程式權杖 需要和工作階段、遭入侵的金鑰一起分別撤銷。只有在確認舊存取被拒絕、聯鎖恢復,並完成受監控的試運轉後,才有充分的復原證據。
5. 覆蓋機器人生命週期的安全
機器人概念驗證 確定初始範圍。軟體更新、新操作員與擁有權變更都可能重新開啟存取路徑。
機器人全生命週期的安全責任
- 01部署
已知身分
有限權限 - 02運作
可追溯的操作
受保護的記錄 - 03復原
已知軟體狀態
明確的重新啟動權限 - 04除役
已撤銷憑證
已刪除個人資料
事件記錄讓責任可追溯:執行了哪套軟體、誰發出了指令、機器做了什麼。攝影機畫面、平面圖與活動模式也需要限制存取範圍和保留時間。
NIST 裝置基線 涵蓋身分、設定、資料、介面、更新與安全狀態感知。2026 年製造商指南 將這些能力與生命週期責任連結起來。
**Physical AI 安全會成為機器營運的一部分:**保持權限最新、調查異常行為,並復原到操作員可以驗證的狀態。