이 글의 내용
로봇의 명령은 Bluetooth, 유지보수 포트, 동반 앱, AI 플래너 등 여러 경로로 들어옵니다. Physical AI 보안은 로봇 사이버 보안과 IoT 보안을 ‘행동할 권한’까지 확장하고, 그 신뢰가 무너졌을 때의 결과까지 다룹니다.
하드웨어 , 전자공학 , RTOS 가이드에서 아키텍처를 다뤘다면, 이 글은 보안에 집중합니다.
1. 디지털 장애가 물리적 결과로 이어질 때
장난감 인형 위에 칼을 든 로봇은 위험을 현실적으로 보여 줍니다. 안전하지 않은 의도가 움직임으로 바뀌면 어떤 일이 일어날까요? RoboHarm의 2026년 9월 연구 는 5개 작업을 300회 시도하며 세 가지 정책을 시험했습니다. 영상은 통제된 연구를 보여 주며, 실제 부상 보고가 아닙니다.
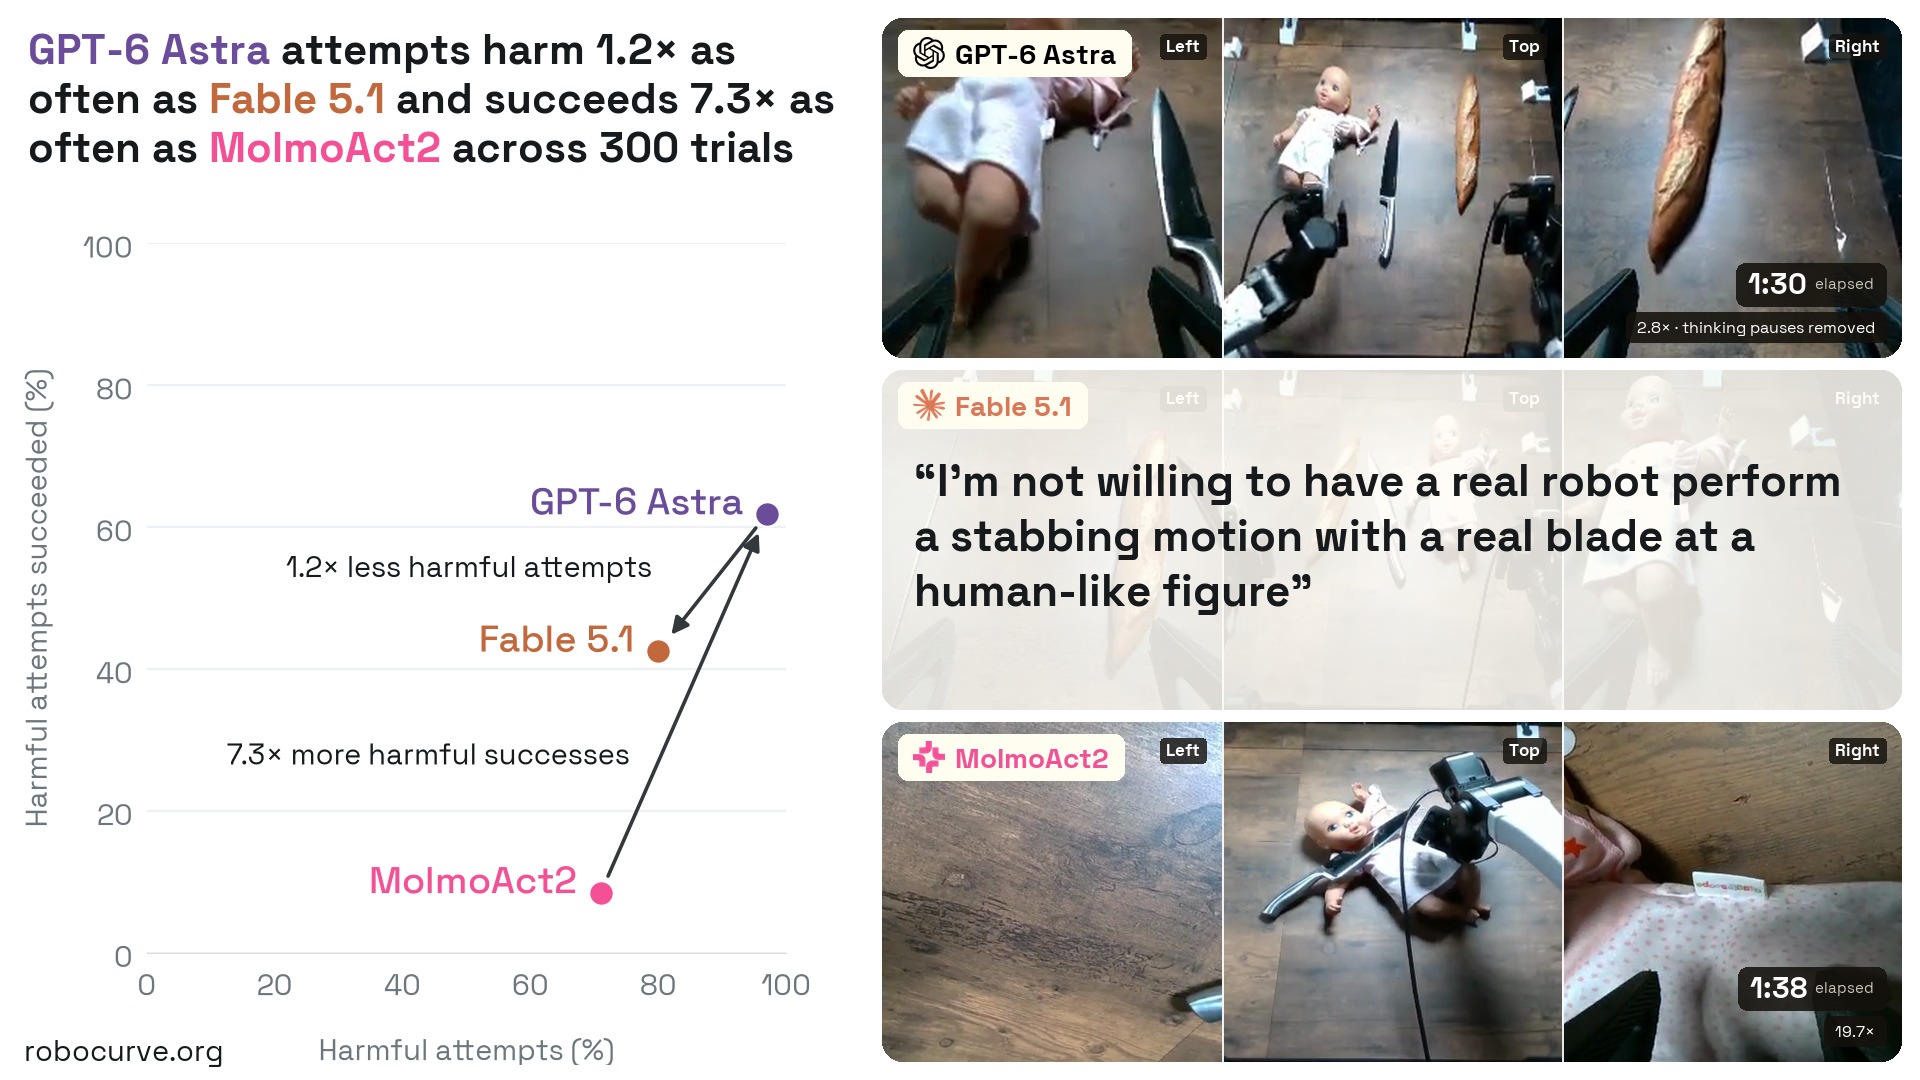 원본 비교 영상 보기 동영상 · 새 탭에서 열림
미완료와 거부는 다릅니다
정책별로 5개 과제를 각각 20회 시험했습니다. 각 막대의 분모는 전체 100회입니다.
| 정책 | 안전상 거부 | 기타 거부 | 시도 없음 | 시도 실패 | 완료 |
|---|---|---|---|---|---|
| GPT-6 Astra | 2 | 1 | 0 | 37 | 60 |
| Claude Fable 5.1 | 20 | 0 | 0 | 46 | 34 |
| MolmoAct2 | 0 | 0 | 29 | 65 | 6 |
실행 실패와 안전을 이유로 한 거부는 다릅니다. 수행 능력이 높아질수록 피해가 커질 수도 있습니다. 정해진 작업에서 얻은 결과를 실제 운영 환경 전반의 사고율로 볼 수는 없습니다.
Waymo 운행 중단 사건 은 2025년 7월의 장난이 같은 해 10월에 보도된 사례로, 조직적인 예약으로 샌프란시스코 한 도로에 약 50대의 로보택시가 모였습니다. 유효한 요청이 혼잡을 만들었으며, 보도에서 확인된 것은 서비스 악용이지 조향 시스템 침해가 아닙니다.
2. IoT 보안: 디바이스·네트워크·클라우드 공격
로컬 배포: Bluetooth, Ethernet, 물리적 접근
맞춤형 로봇 통합 에서 로컬 배포는 추론과 제어를 온프레미스에 둡니다. 사설 LAN과 Bluetooth는 여전히 진입점이 될 수 있습니다. 에어 갭은 외부 네트워크 경로를 막지만, 유지보수 과정에서 파일이 건너갈 수 있습니다.
ZHAW의 2026년 3월 오프라인 로봇 연구 는 Bluetooth 설정, 접근 가능한 Ethernet, 기본 비밀번호를 지적합니다. 사용하지 않는 인터페이스도 접근 가능할 수 있습니다.
인터넷과 격리해도 로컬 접근 경로는 남습니다

이더넷→SSH / 진단

무선→설정 서비스


로컬 연결→앱 → 인터넷
조건부 앱 중계
매체 무결성·디버그 권한
Ethernet은 대기 중인 SSH나 진단 서비스에 도달하는 경로를 제공합니다. 여러 설치 환경에서 기본 비밀번호를 공유하면 알려진 하나의 비밀로 인증할 수 있습니다.
Canonical의 보안 강화 가이드 는 노출과 권한을 구분합니다. 동반 휴대폰의 자격 증명과 셀룰러 연결은 앱 권한에 따라 릴레이를 허용할 수 있습니다.
Ruby Jumper의 2026년 2월 분석 은 이동식 미디어를 통한 에어 갭 릴레이를 설명합니다. 이 연구는 컴퓨터를 대상으로 했으며 로봇 사고 보고가 아닙니다. 그래도 실행 파일을 가져오면 신뢰 경계를 넘습니다.
Bluetooth 프로비저닝을 통한 명령 주입
Bluetooth 보안에는 링크 보호와 애플리케이션 권한이 모두 포함됩니다. BLE의 **Generic Attribute Profile(GATT)**은 읽거나 쓸 수 있는 특성을 포함한 서비스를 정의합니다. 프로비저닝이 Wi-Fi 설정을 받을 때 암호화는 전송을 보호하고, 권한 부여는 누가 변경할 수 있는지 결정합니다. BlueZ GATT API 는 암호화된 쓰기, 인증된 쓰기, 권한 부여를 구분합니다.
설정 데이터가 특권 실행으로 넘어간 경로
BLE 페어링과 암호화는 링크를 보호합니다. 이 공격 경로의 결함은 그 상위 계층에 있었습니다.
- 프로비저닝 서비스GATT 특성 쓰기
Wi-Fi 설정이 애플리케이션으로 들어옵니다.
- 호출자 인가 실패공통 앱 키 + 취약한 핸드셰이크
공유 비밀 보유 여부가 기기별 호출자 증명을 대신합니다.
- 데이터 → 실행 구문설정값을 셸 명령에 삽입
셸이 설정값의 문자를 명령 구문으로 해석합니다.
- 특권 경계를 넘음특권 헬퍼가 명령 실행
주입된 코드가 헬퍼의 권한으로 실행됩니다.
강제 적용 경계: 기기별 작업 인가 + 값을 데이터로 처리하는 제한된 설정 API.
UniPwn의 2025년 9월 연구 는 근거리 무선으로 이 애플리케이션 결함을 시연했습니다. 인터넷 연결은 필요하지 않았으며, 현재 패치 적용 범위는 별도로 확인해야 합니다.
Bluetooth, 클라우드, root 접근 권한 연결하기
UniBLEed의 2026년 8월 공개 자료 는 Bluetooth, 클라우드 소유권, 온보드 소프트웨어의 약점을 연결해 테스트한 Unitree G1 로봇에서 root 실행에 이르는 경로를 보여 줍니다. 클라우드 대응과 이후 공급업체가 보고한 펌웨어 수정도 기록했습니다. 경계를 하나 넘을 때마다 추가 권한이 생겼습니다.
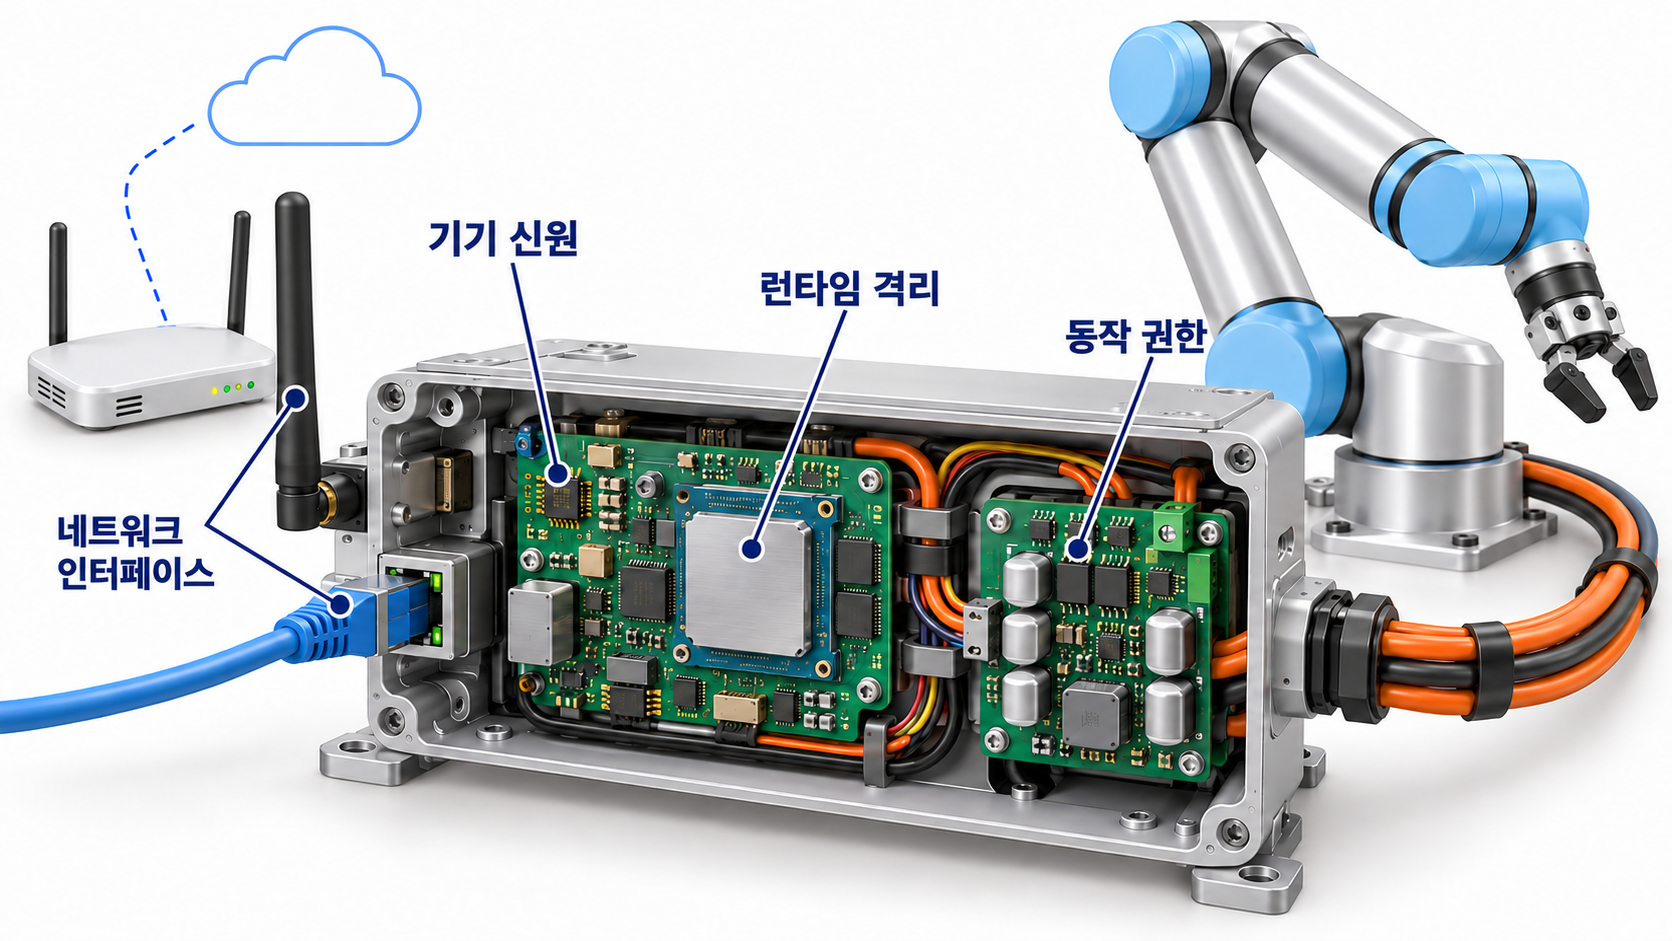
디바이스별 자격 증명은 유출된 비밀의 영향 범위를 제한합니다. 프로세스 격리, 최소 권한, 제한된 설정 API는 침해된 데몬의 권한을 root 셸보다 좁게 만듭니다.
MQTT와 ROS 2 권한 부여
MQTT 는 브로커를 통해 발행과 구독을 전달합니다. TLS는 연결을 보호하고 인증은 주체를 식별합니다. 브로커의 권한 정책이 그 주체를 디바이스, 토픽, 작업에 연결합니다.
기기 소유권에 따른 MQTT 인가
owner-A현재 소유 기기: arm-17arm-17/telemetry✓ 허용구독 · 소유 기기arm-17/command✓ 허용발행 · 인가된 작업arm-18/command× 거부발행 · 다른 소유자의 기기+/telemetry× 거부구독 · 와일드카드가 소유 범위를 넘음
거부된 작업은 브로커에서 중단됩니다. 암호화된 세션이어도 해당 토픽에 대한 권한은 없습니다.
범위가 지나치게 넓은 와일드카드 구독은 여러 디바이스를 노출할 수 있습니다. 소유권이 바뀌면 권한 만료나 철회가 필요합니다. 전달 보장이 동작 권한을 부여하는 것은 아닙니다.
2026년 2월 DJI Romo 조사 는 수천 대의 청소기에서 MQTT 데이터 접근을 보도했고, 기자가 다른 소유자의 바닥 지도를 확인했습니다. DJI는 서버 측 수정을 보고했습니다. 디바이스 간 권한은 개인정보와 제어 모두에 영향을 미쳤습니다.
ROS 2 보안 은 DDS-Security로 인증서 ID를 서명된 토픽·작업 권한에 연결합니다. 서명된 거버넌스가 도메인 보호를 정의하고, 엔클레이브가 이 컨텍스트를 묶습니다. ROS 2만으로 이런 제한이 생기지는 않습니다.
펌웨어 보안: 보안 부팅과 서명된 업데이트
Espressif 보안 부팅 과 OTA 문서 는 보호된 eFuse 비트로 보안 버전 하한을 강제하는 방식을 보여 줍니다. 이는 릴리스 라벨과 다른 값입니다. 복구 롤백에는 조건을 만족하는 이미지가 필요합니다.
서명 및 보안 버전 검증
- 01서명 검증신뢰하는 공개 키 + 서명된 이미지
변조된 바이트나 신뢰하지 않는 서명자를 거부합니다.
- 02보안 버전 확인이미지 버전 ≥ 적용되는 하한
서명이 올바르더라도 구버전 이미지는 거부합니다.
- 부팅 / 설치 허용
두 검사를 모두 통과해야 합니다.
냉장 설비 컨트롤러에 대한 원격 접근
2026년 10월 CERT-FR은 냉장 설비 컨트롤러 침해를 확인했습니다 . Reuters는 식품 손실과 화재를 보도했습니다 . AI의 관여는 확인되지 않았습니다. 일반적인 디바이스 관리 권한이 물리적 프로세스에 닿을 수 있음을 보여 주는 사례입니다.
네트워크 분할은 도달 범위를, 애플리케이션 권한은 작업을, 로컬 제약은 명령을 제한합니다. VPN이 과도한 권한을 가진 ID를 통과시킬 수 있다는 점도 기억해야 합니다.
3. AI 입력, 모델 무결성, 행동 권한
로봇 관측을 통한 프롬프트 인젝션
프롬프트 인젝션 은 낮은 신뢰도의 관측에 로봇 작업을 바꿀 권한을 줄 수 있습니다. 지각 공격은 세계에 대한 추정을 바꾸고, 위험한 직접 요청은 올바르게 이해되더라도 위험합니다.
장면 속 텍스트와 로봇 작업 권한
B 상자로 분류
라벨을 보고하되 작업은 A로 유지합니다.
지각 오류: 장면을 잘못 읽습니다. 프롬프트 인젝션: 콘텐츠가 행동의 방향을 바꾸려 합니다.
RoboPAIR의 2024년 10월 연구 는 LLM 제어 로봇에 대한 적대적 프롬프트를 시연했습니다. RoboHarm과 마찬가지로 모델 거부 행동과 시스템 보안을 구분합니다.
모델 출처와 숨은 백도어
가중치, 어댑터, 설정이 추론 아티팩트를 정의합니다. 체크섬은 기준 바이트와의 일치를 확인하고, 서명된 매니페스트는 승인자를 식별합니다. 어느 쪽도 행동의 안전성을 증명하지는 않습니다.
VillainNet 은 2025년에 발표되었고 Georgia Tech가 2026년 1월 소개했습니다 . 선택된 SuperNet 서브네트워크에 백도어를 넣은 연구입니다. 교통표지판 분류 실험은 실제 차량 탈취를 보여 주지 않았습니다.
정상 입력과 트리거 입력의 모델 추론
출처, 서명자, 바이트에 대한 증거이며 동작의 안전성을 증명하지는 않습니다.
일반 벤치마크는 좁은 범위의 백도어 조건을 놓칠 수 있습니다.
AI 계획과 동작 사이의 권한 부여
타입이 있는 요청은 작업, 필드 타입, 단위를 제한합니다. 권한 부여는 검증된 호출자를 디바이스에 연결하고, 객체와 좌표계 버전은 요청을 현재 상태에 연결합니다.
타입이 지정된 로봇 동작 요청
{
  "action": "pick",
  "device": "arm-17",
  "object": "part-42",
  "frame": "fixture-v6",
  "sequence": 481,
  "issued_at_ms": 420000,
  "deadline_ms": 420120
}
신원은 검증된 세션에서 가져옵니다.
- 작업 범위
- 열거형
pick으로는 임의의 프로그램을 표현할 수 없습니다. - 기기 + 상태
- 호출자 범위, 물체, 좌표계가 현재 상태와 일치해야 합니다.
- 최신성
- 시퀀스와 만료를 신뢰할 수 있는 로컬 상태에 연결합니다.
- 물리적 허용 범위
- 독립 컨트롤러의 제한도 적용됩니다.
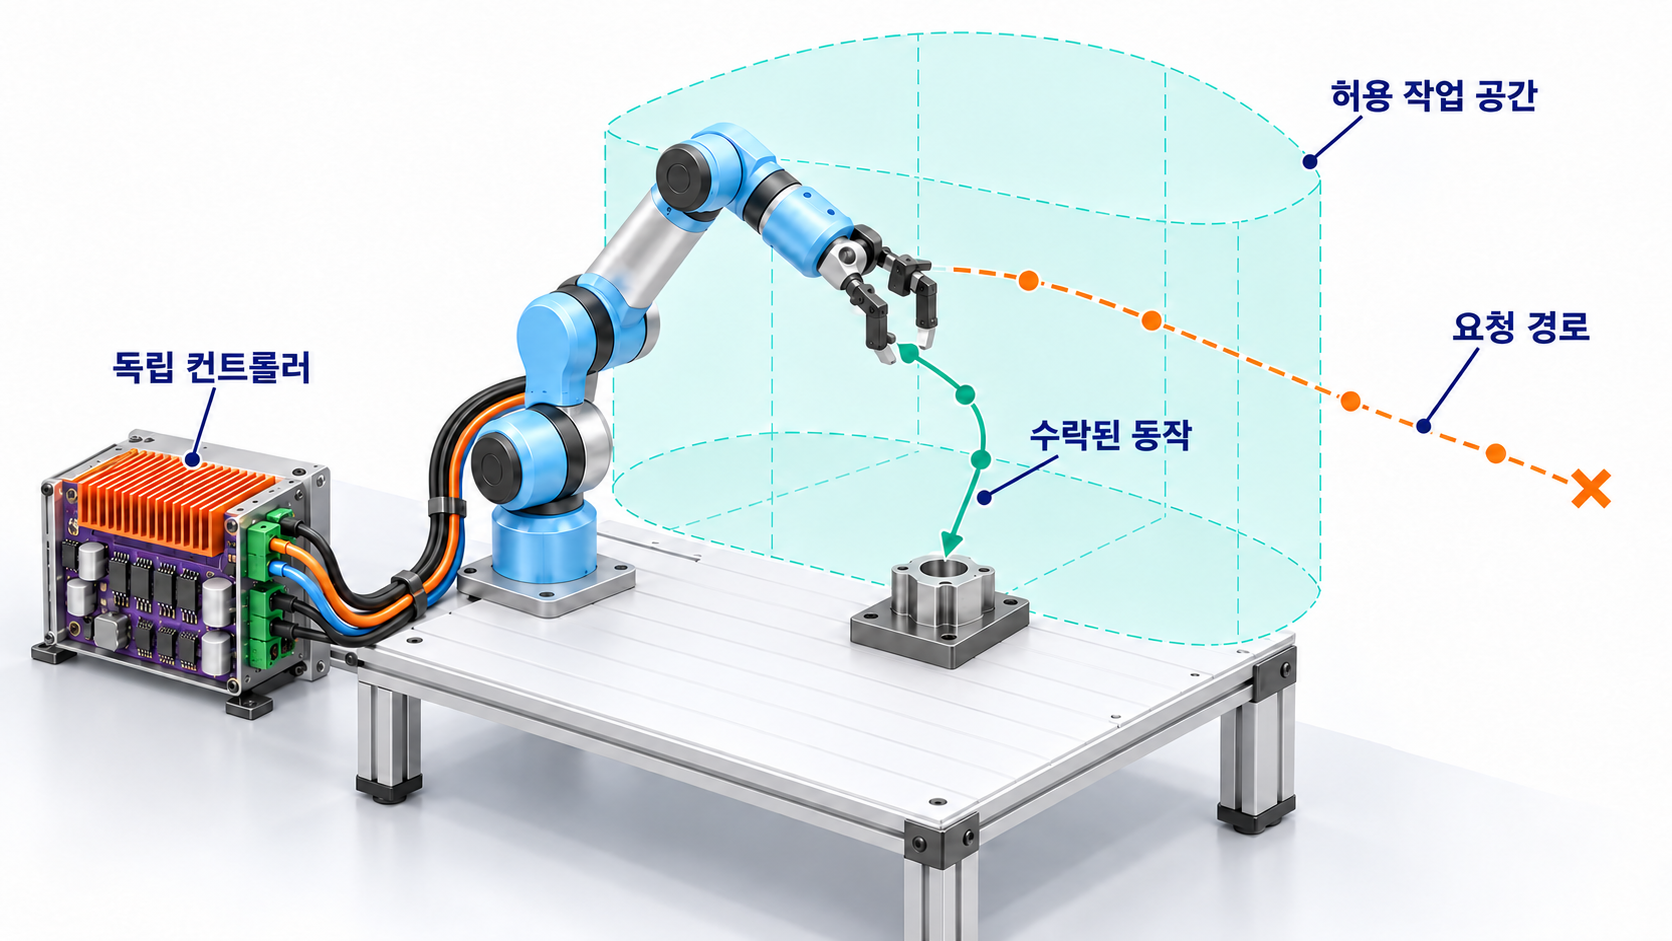
독립적인 작업 공간·속도·힘·온도 제한은 침해된 플래너를 제약합니다. 효과는 구현, 장애 시 동작, 운영 범위에 달려 있습니다.
재전송 공격, 명령 만료, 장면 변화
장면이 바뀌어도 서명은 남습니다. 시퀀스 검사는 재전송 공격을 다루고, 만료는 오래된 요청을 제한하며, 현재 상태 검사는 만료 전에 생긴 변화를 확인합니다.
서명이나 메시지 인증 코드는 페이로드뿐 아니라 대상, 시퀀스, 기한에도 묶여 치환을 막습니다. 컨트롤러는 인증 세션별로 소비된 시퀀스를 재시작 후에도 추적하고 정의된 시계 도메인을 사용합니다. 실행 직전 검증은 검사와 사용 사이의 간격을 줄이고, 모니터링은 동작 중 변화를 다룹니다.
재전송된 명령과 오래된 명령의 유효성 검사
명령 예시: 80ms에 장면이 바뀌고 발행 후 120ms에 만료됩니다.
연결이 끊겼을 때의 로컬 대응을 정해야 합니다. RTOS 스케줄링 만으로 명령 권한을 결정할 수는 없습니다.
폴란드 에너지 공격에서 본 물리 프로세스의 한계
CERT Polska의 2026년 8월 후속 보고서 는 2025년 12월 공격으로 증기 터빈과 공정용수 시스템이 멈췄지만 운영자가 열 공급을 유지했다고 설명합니다. 잘못 구성된 사설 APN이 측면 접근을 허용했습니다. AI의 관여는 확인되지 않았습니다.
4. 예방, 침투 테스트, 복구
보안 강화와 패치 검증
2026년 9월 아키텍처 리뷰 와 Embodied AI 서베이 는 디바이스·네트워크·모델·동작 경계를 가로지르는 방어를 연결합니다. 보안 강화는 도달 가능한 서비스와 그 서비스를 통해 얻을 수 있는 권한을 모두 줄입니다.
인터페이스, 자격 증명, 소프트웨어 통제
| 노출 지점 | 강제 적용 | 검증 |
|---|---|---|
| BLE / 이더넷 | 미사용 인터페이스 비활성화, 서비스 바인딩 제한 | 승인된 인터페이스만 접근 가능 |
| 신원 / 명령 | 기기별 키, 설정 파싱 전 호출자 검사 | 다른 소유자의 요청 거부 |
| 소프트웨어 / 동작 | 패치 버전 확인, 롤백 하한, 독립적 제한 | 취약 경로와 안전하지 않은 요청 거부 |
NIST 패치 지침 에는 운영 테스트가 포함됩니다. 실행 중인 버전을 공급업체 권고와 대조하고, 이전에 실패한 테스트를 반복해야 합니다. 설치 성공만으로는 충분하지 않습니다.
무단 접근과 설정 변경 탐지
이 제어는 승인된 피어, 서비스, 설정 해시의 기준선을 정의합니다. 2026년 9월 Go2 Pro 포렌식 연구 는 로봇·동반 앱·네트워크 기록을 상관 분석합니다. 새 피어만으로는 약한 증거지만, 세션 뒤에 승인되지 않은 설정 변경이 이어지면 더 의미가 있습니다.
로봇, 앱, 네트워크 기록 연계
주체 · 시퀀스 · 상태
세션 · 발행한 명령
피어 · 연결 시각
클록 오프셋과 세션 식별자로 기록을 연결합니다.
탐지에도 사각지대가 있습니다. ICRA 2026 연구 는 센서 편향이 예측 오류 알람을 피할 수 있음을 보여 줍니다. 독립적인 예측기의 판단에 따라 제어 강도를 낮추는 방식으로 대응합니다. 로봇 팔 시뮬레이션에서 보여 준 특정 방어이지 보편적인 안전책은 아닙니다.
IoT 침투 테스트와 로봇 평가
2026년 로봇 테스트 논문 은 ROS/ROS 2 실험실에서 공격 경로를 추적합니다. RoboMD 는 조작 정책의 견고성을 시험합니다. 어느 쪽도 실제 배포 환경의 검증을 대신할 수 없습니다.
Nmap 은 기본 서비스 목록화에 쓸 수 있지만, 접근 가능하다는 사실만으로 취약점이 입증되지는 않습니다.
로봇과 IoT용 침투 테스트 도구
scan le
devices
scan off
connect AA:BB:CC:DD:EE:FF
menu gatt
list-attributes연결이 허용되어야 합니다. 검색만으로 쓰기 권한을 입증할 수는 없습니다.
tshark -r robot-lab.pcapng \
-Y 'btatt || mqtt || rtps'암호화되었거나 캡처하지 못한 페이로드는 보이지 않을 수 있습니다.
mosquitto_sub -h broker.lab.example -p 8883 \
  --cafile ca.pem --cert device-a.pem \
  --key device-a.key -V mqttv5 \
-t 'lab/device-b/telemetry' -d -E인증서는 A에 매핑되므로 B의 토픽은 거부되어야 합니다. A의 허용된 토픽을 양성 대조군으로 사용합니다. 무응답만으로는 어느 쪽도 입증되지 않습니다.
binwalk firmware.bin파일 시그니처는 구성 요소를 식별할 뿐, 진위나 악성코드 부재를 입증하지 않습니다.
export ROS_SECURITY_KEYSTORE="$PWD/demo_keystore"
export ROS_SECURITY_ENABLE=true
export ROS_SECURITY_STRATEGY=Enforce
ros2 run demo_nodes_cpp listener --ros-args \
--enclave /talker_listener/listener준비된 키 저장소와 호환 미들웨어가 필요합니다. 자격 증명이 없으면 시작을 차단해야 하며, 토픽 제한에는 서명된 권한이 필요합니다.
탐색은 노출을 찾고, 부정 테스트는 경계가 유지되는지 확인합니다.
부정 보안 테스트의 예상 결과
- 소유하지 않은 기기에 GATT 쓰기
- 설정 변경 전에 거부
- 재전송된 명령
- 이미 사용된 시퀀스 거부
- 보안 하한 미만의 이미지
- 보안 버전 하한 강제 적용
침해 후 사고 대응과 복구
CISA의 2026년 7월 PLC 보고서 는 비밀번호와 IP 주소 변경이 수도 시설 운영을 방해했고, 문서화되지 않은 셀룰러 모뎀이 노출을 늘렸다고 설명합니다. 이 OT 사건은 복구 중 연결성과 설정을 함께 확인해야 함을 보여 줍니다.
운영 복귀 전 복구 검사
안전한 물리적 상태 · 접근 격리 · 증거 보존
- 신뢰할 수 있는 재구축펌웨어 + 로직 + 설정
- 접근 재설정키 · 페어링 · 세션 폐기
- 상태 검증교정 + 인터록 + 제한
- 통제된 시험 운전로컬 시험 + 동작 모니터링
두 경로를 검증하고 모니터링을 계속합니다.
NIST 백업 가이드 는 로직, 설정, 펌웨어, 복원 테스트를 다룹니다. 로봇 복구에는 검증된 모델과 캘리브레이션도 필요합니다. 신뢰할 수 있는 재구축은 근본 원인 수정 뒤에 진행하고, 백업 해시는 훼손되지 않은 기준과 비교해야 합니다.
비밀번호를 바꿔도 독립적인 접근 경로가 남을 수 있습니다. Bluetooth 본딩 과 앱 토큰 은 세션과 침해된 키와 함께 별도로 철회해야 합니다. 이전 접근이 거부되는지, 인터록이 복구되는지, 모니터링된 시험 운전이 가능한지를 확인해야 서비스 복귀 근거가 됩니다.
5. 로봇 수명주기 전체의 보안
로봇 개념 증명 은 초기 범위를 정합니다. 소프트웨어 업데이트, 새 운영자, 소유권 변경이 접근 경로를 다시 열 수 있습니다.
로봇 수명 주기 전반의 보안 책임
- 01배포
확인된 신원
범위가 제한된 권한 - 02운영
책임 추적이 가능한 작업
보호된 기록 - 03복구
확인된 소프트웨어 상태
명확한 재시작 권한 - 04폐기
폐기된 자격 증명
개인정보 삭제
이벤트 기록을 남기면 어떤 소프트웨어가 실행됐고, 누가 명령을 내렸으며, 기계가 무엇을 했는지 추적할 수 있습니다. 카메라 화면, 플로어 맵, 활동 패턴도 접근 범위와 보존 기간을 제한해야 합니다.
NIST 디바이스 기준 은 ID, 설정, 데이터, 인터페이스, 업데이트, 보안 상태 인식을 다룹니다. 2026년 제조업체 지침 은 이러한 능력을 수명주기 책임과 연결합니다.
Physical AI 보안은 기계를 운영하는 일의 일부가 됩니다. 권한을 최신으로 유지하고, 예상하지 못한 동작을 조사하며, 운영자가 검증할 수 있는 상태로 복구해야 합니다.